Domain ipv6-migration.de kaufen?
Wir ziehen mit dem Projekt
ipv6-migration.de um.
Sind Sie am Kauf der Domain
ipv6-migration.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ipv6-migration.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Wie kann man mit Wireshark andere Geräte im Netzwerk beobachten?
Um andere Geräte im Netzwerk mit Wireshark zu beobachten, muss man den Netzwerkverkehr mitschneiden. Dazu kann man entweder den Netzwerkadapter des eigenen Geräts im sogenannten "Promiscuous Mode" setzen, um alle Pakete im Netzwerk zu erfassen, oder man nutzt einen Switch, der den Datenverkehr an einen speziellen Port weiterleitet, an dem das Gerät mit Wireshark angeschlossen ist. Sobald der Netzwerkverkehr erfasst wird, kann man mit Wireshark die Pakete analysieren und den Datenverkehr anderer Geräte im Netzwerk beobachten. **
Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
Netgear IPv6 and Multicast Routing License Upgrade Lizenz Upgrade-Lizenz für ProSAFE GSM7328S (G7328SIP6-10000S)Produktbeschreibung: NETGEAR IPv6 and Multicast Routing License Upgrade - Lizenz, Produkttyp: Lizenz, Entwickelt für: NETGEAR GSM7328S, GSM7328Sv2571,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
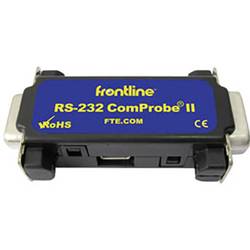
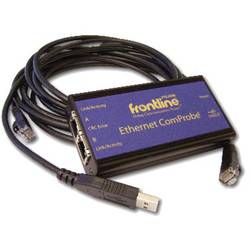
Protokoll Analysatoren ETHERTEST-CP Teledyne LeCroy 2014-21000-000 NetzwerkDieser funktionsreiche Protokollanalysator bietet eine Reihe von Protokolldecodierungen und eine umfassende Reihe von Netzwerkstatistiken, die heute von Kommunikations- und Netzwerkprofis gefragt sind. In Anwendungen, die vom Finanzwesen bis zur Fertigung reichen, verdrängen Hochgeschwindigkeits-Ethernet-Netzwerke serielle Datenkommunikationsnetzwerke mit geringerer Geschwindigkeit, um Geräte wie Zähler, Messgeräte, Sensoren, Transaktionsendgeräte, Betriebsanlagen und andere Netzwerkgeräte miteinander zu verbinden.2419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **

Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
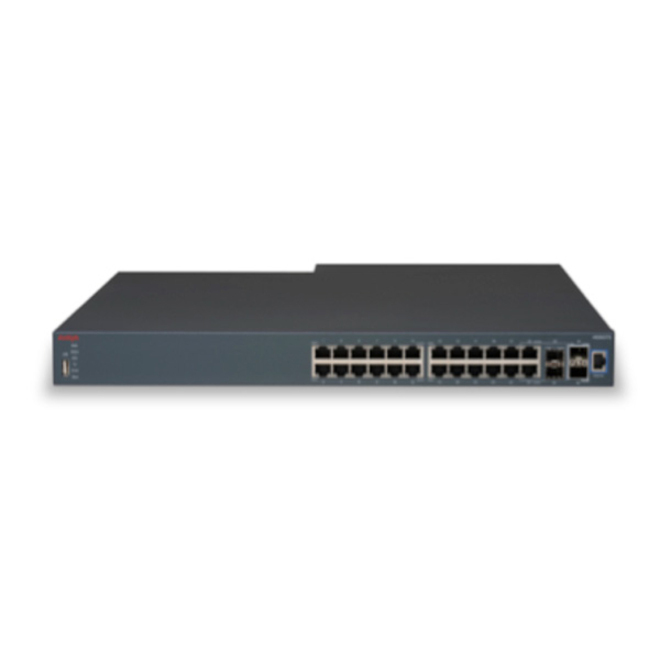
Avaya Ethernet Routing Switch 4826GTS - Netzwerk-SwitchAllgemeine InformationenHersteller:Avaya, IncHersteller-Artikelnummer:AL4800B79-E6Hersteller-Webseite:Marke:AvayaProduktreihe:4800Modell:4826GTSProduktbezeichnung:4826GTS 4800 Layer 3 SwitchProdukttyp:Layer 3 SwitchSchnittstellen / AnschlüsseGesamtzahl Netzwerkports:24Token Ring-Port:NeinLRE Port:NeinBypass:NeinManagement-Port:JaUSB:JaAnzahl Stack-Anschlüsse:2Stack-Anschluss:JaAnzahl Netzwerkanschlüsse (RJ-45):24Medien / LeistungUnterstützte Medientypen:Verdrilltes DoppelkabelEthernet-Technologie:Gigabit-EthernetNetzwerktechnik:10/100/1000Base-TI/O ErweiterungenGesamtanzahl Erweiterungssteckplätze:4.0Erweiterungssteckplätze:SFPSFP+Gemeinsam genutztem SFP-Slot:JaAnzahl SFP Slots:2Anzahl SFP+ Slots:2Netzwerk/KommunikationUnterstützte Netzwerkschicht:3Management / ProtokolleVerwaltbar:JaSpeicherArbeitsspeicher:256 MBFlash Speicher:32 MBZuverlässigkeitMTBF:311104 Stunde(n)StromversorgungPoE-Anschluss (RJ-45):NeinStromversorgung:StromversorgungRedundante Stromversorgung unterstützt:JaAbmess1268,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Netgear IPv6 and Multicast Routing License Upgrade Lizenz Upgrade-Lizenz für ProSAFE GSM7328S (G7328SIP6-10000S)Produktbeschreibung: NETGEAR IPv6 and Multicast Routing License Upgrade - Lizenz, Produkttyp: Lizenz, Entwickelt für: NETGEAR GSM7328S, GSM7328Sv2571,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Wie kann man mit Wireshark andere Geräte im Netzwerk beobachten?
Um andere Geräte im Netzwerk mit Wireshark zu beobachten, muss man den Netzwerkverkehr mitschneiden. Dazu kann man entweder den Netzwerkadapter des eigenen Geräts im sogenannten "Promiscuous Mode" setzen, um alle Pakete im Netzwerk zu erfassen, oder man nutzt einen Switch, der den Datenverkehr an einen speziellen Port weiterleitet, an dem das Gerät mit Wireshark angeschlossen ist. Sobald der Netzwerkverkehr erfasst wird, kann man mit Wireshark die Pakete analysieren und den Datenverkehr anderer Geräte im Netzwerk beobachten. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
Ähnliche Suchbegriffe für Wireshark
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ETHERTEST-CP Teledyne LeCroy 2014-21000-000 NetzwerkDieser funktionsreiche Protokollanalysator bietet eine Reihe von Protokolldecodierungen und eine umfassende Reihe von Netzwerkstatistiken, die heute von Kommunikations- und Netzwerkprofis gefragt sind. In Anwendungen, die vom Finanzwesen bis zur Fertigung reichen, verdrängen Hochgeschwindigkeits-Ethernet-Netzwerke serielle Datenkommunikationsnetzwerke mit geringerer Geschwindigkeit, um Geräte wie Zähler, Messgeräte, Sensoren, Transaktionsendgeräte, Betriebsanlagen und andere Netzwerkgeräte miteinander zu verbinden.2419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
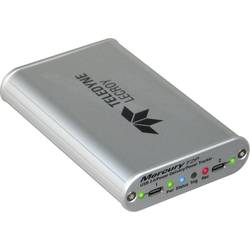
Protokoll Analysatoren USB-TMAP2-M03-X Teledyne LeCroy USB-TMAP2-M03-X NetzwerkDer Mercury T2C erweitert den kleinsten und preiswertesten hardwarebasierten USB 2.0 Protokollanalysator der Branche um USB-C® und Power Delivery 2.0 & 3.0 Unterstützung. Der Mercury T2C kombiniert die de-facto Standard CATC Trace Anzeige, USB Class Decodierung und Power Delivery 2.0 & 3.0 Unterstützung in einem Analysator, der in eine Hemdtasche passt. Der Mercury T2C im Taschenformat unterstützt die Standards USB-C® und Power Delivery 2.0 & 3.0, einschließlich der Erfassung und Dekodierung aller Pakete über den neuen USB-C® Configuration Channel (CC). Der Mercury T2C ist der kleinste und preiswerteste hardwarebasierte USB-Protokollanalysator der Branche. Der Mercury T2C Analyzer im Taschenformat enthält neue Adapter, die es dem Anwender ermöglichen, den Mercury T2C mit seinen vorhandenen Geräten und Hosts zu nutzen, wodurch ein Analysator entsteht, der sowohl abwärtskompatibel als auch zukunftssicher ist. Dank Teledyne LeCroys umfassender USB-Erfahrung profitieren Anwender von dem vertrauten und einfach zu bedienenden CATC Trace.6402,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
-
Was kann man mit Wireshark alles herausfinden?
Mit Wireshark kann man den Datenverkehr in einem Netzwerk analysieren und verschiedene Informationen herausfinden. Dazu gehören beispielsweise die IP-Adressen der Kommunikationspartner, die übertragenen Datenpakete und deren Inhalte, die verwendeten Protokolle und Ports, sowie eventuelle Fehler oder Probleme im Netzwerk. Wireshark ermöglicht es auch, den Datenverkehr zu filtern und spezifische Informationen gezielt zu untersuchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.